Cyberattaque des frigos de supermarchés : ce qu'elle dit des équipements techniques de vos bâtiments
Dans la nuit du 11 au 12 octobre 2026, les installations frigorifiques de plusieurs centaines de supermarchés français ont été prises en main à distance. Températures relevées, cycles de dégivrage rallongés, marchandises perdues : des millions d'euros de préjudice. L'attaque visait la grande distribution, mais la leçon vaut pour tout bâtiment dont les équipements techniques sont joignables à distance : hôtels, restaurants, commerces, bureaux.
Ce que l'on sait de l'attaque
Les équipements visés sont des régulateurs et superviseurs de froid, les automates qui pilotent les vitrines réfrigérées et les chambres froides. L'ANSSI a publié une alerte (CERTFR-2026-ALE-012) qui cite plusieurs familles de produits de différents fabricants. D'après l'alerte et les éléments rendus publics par les fabricants et la presse :
- les appareils compromis étaient exposés directement sur internet, pour permettre la télésurveillance par les frigoristes ;
- une partie étaient des modèles en fin de vie, sans mise à jour de sécurité disponible, d'autres avaient un logiciel interne obsolète ;
- les attaquants ont exploité des failles déjà documentées, et des experts évoquent des mots de passe triviaux ;
- selon la presse, certains cycles de dégivrage ont été allongés d'une heure à huit heures, ce qui a retardé le déclenchement des alarmes de température.
Rien de tout cela n'est spécifique au froid commercial. C'est le portrait d'un équipement technique installé, mis en service, raccordé à internet pour la maintenance, puis laissé tel quel pendant des années.
Pourquoi tous les bâtiments sont concernés
Un bâtiment tertiaire compte aujourd'hui de nombreux équipements pilotables à distance : régulation du chauffage et de la climatisation, centrales de traitement d'air, chambres froides d'un restaurant ou d'un hôtel, éclairage, contrôle d'accès, comptage d'énergie. Chacun a souvent été installé par un corps de métier différent, avec son propre accès distant, ouvert « le temps de la mise en service » et jamais refermé.
Le décret BACS renforce le mouvement : il impose aux bâtiments concernés un système d'automatisation et de contrôle, donc davantage d'équipements communicants. C'est une bonne chose pour l'énergie, à condition que la cybersécurité suive.
La question à se poser : sait-on précisément quels équipements de son bâtiment sont joignables depuis internet, par qui, et quand ils ont été mis à jour pour la dernière fois ? Dans la plupart des cas, personne n'a la réponse complète.
Les mesures recommandées
Les recommandations de l'ANSSI pour les installations frigorifiques se transposent à tout équipement technique. Nous les appliquons de la même façon sur les installations que nous supervisons :
- Inventorier les équipements communicants et leurs accès distants : qui s'y connecte, comment, avec quel compte.
- Supprimer toute exposition directe sur internet. L'accès à distance se fait par un VPN ou un réseau protégé ; un filtrage par adresse IP n'est qu'une mesure temporaire.
- Changer les mots de passe par défaut, créer des comptes nominatifs et retirer les accès des intervenants qui ne sont plus là.
- Mettre à jour les logiciels internes et identifier les équipements en fin de vie, qui doivent être isolés ou remplacés.
- Séparer le réseau technique du réseau bureautique et du Wi-Fi des clients.
- Surveiller les grandeurs critiques de façon indépendante : une sonde de température qui remonte à un autre système détecte une dérive même si le régulateur a été manipulé.
Le rôle d'une supervision centralisée
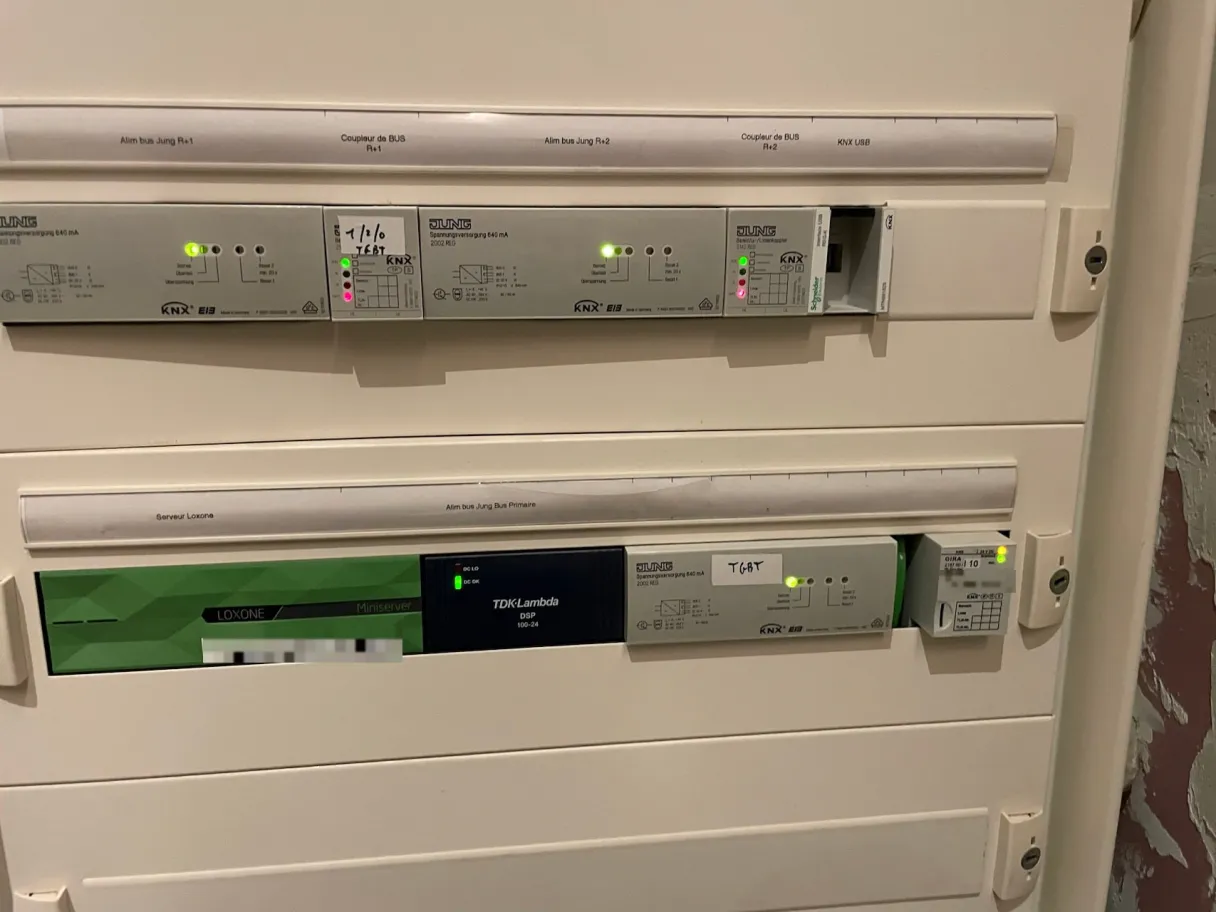
Une supervision du bâtiment, avec un Miniserver Loxone par exemple, regroupe en un seul point ce qui était dispersé. Pour la sécurité, elle apporte trois choses :
- Un seul accès distant à maîtriser au lieu d'une porte par équipement : un périmètre plus simple à protéger et à auditer.
- Un fonctionnement local : la logique du bâtiment tourne dans le Miniserver, sans dépendre d'un cloud. Une coupure internet n'arrête ni le chauffage, ni l'éclairage, ni les automatismes.
- Une deuxième paire d'yeux : alertes sur une température hors plage, une porte de chambre froide restée ouverte, une consommation anormale, transmises au personnel ou à l'exploitant.
Une supervision ne remplace pas la sécurisation de chaque équipement, et elle doit elle-même être maintenue. Mais elle donne enfin une vue d'ensemble de ce qui se passe dans le bâtiment.
Organiser le suivi dans la durée
L'attaque des supermarchés n'a pas exploité de faille inédite. Elle a exploité l'absence de suivi. Que ce suivi soit assuré en interne ou confié à un prestataire, il doit couvrir quelques points précis, à revoir au moins une fois par an :
- Les accès distants : qui se connecte, par quel moyen, avec quel compte.
- Les mises à jour : installées, puis vérifiées en fonctionnement.
- Les sauvegardes de la programmation, pour remettre en service rapidement.
- Les équipements en fin de vie, à isoler ou à remplacer avant qu'ils deviennent un risque.
- Un responsable identifié pour les réglages, les alertes et les évolutions.
Sur les installations que nous réalisons, le réseau fait partie du projet : nous posons et configurons nos propres routeurs et sécurisons les accès administrateur de chaque équipement. Le suivi peut ensuite se faire en télémaintenance, au travers d'un accès sécurisé.
BVDOM accompagne hôtels, restaurants, commerces et bureaux dans le Gard, le Vaucluse et tout le Sud-Est, en intégrateur GTB et smart building. Vous voulez savoir ce qui est réellement accessible depuis internet dans votre bâtiment ? Parlons-en.
Sources : alerte CERTFR-2026-ALE-012 de l'ANSSI ; franceinfo, « Un piratage pas si sophistiqué que ça ».
Questions fréquentes
Des régulateurs et superviseurs d'installations frigorifiques de plusieurs fabricants, cités dans l'alerte CERTFR-2026-ALE-012 de l'ANSSI. Une partie étaient exposés directement sur internet, en fin de vie ou avec un logiciel interne obsolète.
Oui, dès qu'un équipement technique est joignable à distance : régulation du chauffage et de la climatisation, centrale de traitement d'air, éclairage, contrôle d'accès, comptage. Le risque tient à l'exposition et à l'absence de mises à jour, pas au type d'équipement.
Par un VPN ou un réseau protégé, avec un compte nominatif pour chaque intervenant, jamais en exposant l'équipement directement sur internet. Un filtrage par adresse IP n'est qu'une mesure temporaire selon l'ANSSI.
Elle réduit le nombre d'accès distants à protéger et donne une vue d'ensemble, avec des alertes sur les dérives de température ou de consommation. Elle ne dispense pas de sécuriser chaque équipement, et doit elle-même être maintenue à jour.
Le décret BACS impose davantage d'équipements communicants dans les bâtiments concernés. Ce n'est pas un risque en soi, à condition de les installer sans exposition directe sur internet et de les maintenir à jour dans la durée.